Domain oxidationszahl.de kaufen?
Wir ziehen mit dem Projekt
oxidationszahl.de um.
Sind Sie am Kauf der Domain
oxidationszahl.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain oxidationszahl.de kaufen?
Was ist eine Oxidation, Reduktion, Oxidationsmittel und Reduktionsmittel?
Eine Oxidation ist eine chemische Reaktion, bei der ein Stoff Elektronen abgibt und somit oxidiert wird. Eine Reduktion hingegen ist eine Reaktion, bei der ein Stoff Elektronen aufnimmt und somit reduziert wird. Ein Oxidationsmittel ist eine Substanz, die Elektronen aufnimmt und somit andere Stoffe oxidiert. Ein Reduktionsmittel hingegen ist eine Substanz, die Elektronen abgibt und somit andere Stoffe reduziert. **
Warum sind die VMware Network Adapter vmnet1 und vmnet8 an meinem Laptop begrenzt?
Die VMware Network Adapter vmnet1 und vmnet8 sind standardmäßig auf eine begrenzte Bandbreite eingestellt, um die Netzwerkressourcen des Host-Laptops nicht zu überlasten. Diese Begrenzung stellt sicher, dass andere Netzwerkanwendungen auf dem Host-Laptop weiterhin reibungslos funktionieren können, während VMware verwendet wird. Wenn du eine höhere Bandbreite für die virtuellen Maschinen benötigst, kannst du die Einstellungen in VMware ändern, um die Begrenzung zu erhöhen. **

Ähnliche Suchbegriffe für VMware-Network-Detection-and
Top-Angebote
Produkte zum Begriff VMware-Network-Detection-and:
-
Kaspersky Endpoint Detection and Response ExpertKaspersky Endpoint Detection and Response Expert: Umfassender Schutz vor fortschrittlichen Cyberbedrohungen In der heutigen digitalen Landschaft sind Unternehmen zunehmend komplexen und zielgerichteten Cyberangriffen ausgesetzt. Um diesen Herausforderungen effektiv zu begegnen, bietet Kaspersky Endpoint Detection and Response (EDR) Expert eine leistungsstarke Lösung, die fortschrittliche Erkennung, umfassende Transparenz und maßgeschneiderte Reaktionsmöglichkeiten kombiniert. Überblick über Kaspersky EDR Expert Kaspersky EDR Expert wurde entwickelt, um Unternehmen dabei zu unterstützen, komplexe Bedrohungen effizient zu identifizieren, zu priorisieren, zu untersuchen und zu neutralisieren. Die Lösung bietet eine umfassende Übersicht über alle Endpunkte im Unternehmensnetzwerk und ermöglicht dank fortschrittlicher Abwehrfunktionen die Automatisierung von Routineaufgaben. Die wichtigsten Komponenten im Überblick 1. EPP-Anwendungen (Endpoint Protection Platform) Die Kaspersky EPP-Anwendungen, die die Funktionalität von Kaspersky EDR Expert unterstützen, werden auf separaten Geräten innerhalb der IT-Infrastruktur des Unternehmens installiert. Diese Anwendungen überwachen kontinuierlich: Prozesse, die auf den geschützten Geräten ablaufen Geöffnete Netzwerkverbindungen Veränderte oder neu erstellte Dateien Durch diese lückenlose Überwachung wird sichergestellt, dass verdächtige Aktivitäten umgehend erkannt und gestoppt werden können. 2. Zentrale Verwaltung der Netzwerksicherheit Über die Kaspersky Security Center Cloud Console können Administratoren die gesamte Netzwerksicherheit zentral steuern. Folgende Funktionen stehen zur Verfügung: Festlegung und Überwachung von Sicherheitsrichtlinien Überwachung und Analyse von Sicherheitsvorfällen Zentrale Verteilung von Software-Updates und Patches 3. Kaspersky Security Center Network Agent Der Kaspersky Security Center Network Agent stellt die Verbindung zwischen dem Administrationsserver und den Kaspersky-Anwendungen auf den Netzwerkgeräten her. Dadurch können Informationen in Echtzeit übertragen und Sicherheitsmaßnahmen unmittelbar eingeleitet werden. 4. Threat Intelligence Kaspersky EDR Expert nutzt die Infrastruktur des Kaspersky Security Network (KSN) , um auf eine umfangreiche Wissensdatenbank zuzugreifen. Diese enthält Informationen über die Reputation von Dateien, Webressourcen und Software. Die Vorteile: Schnellere Reaktionen auf Bedrohungen Verbesserte Leistung der Schutzkomponenten Reduzierte Anzahl von Fehlalarmen Für Kaspersky EDR Expert kommt das Kaspersky Private Security Network (KPSN) zum Einsatz, das Daten regional speichert und nicht an das öffentliche KSN weitergibt. Hauptfunktionen von Kaspersky EDR Expert Erweiterte Prävention: Basierend auf der vielfach ausgezeichneten Endpoint Protection Platform (EPP) von Kaspersky bietet EDR Expert eine solide Grundlage und verarbeitet die Mehrheit der Warnhinweise automatisch, sodass Analysten sich auf kritische Aufgaben konzentrieren können. Hochentwickelte Erkennung: Mehrstufige Erkennungstechnologien schützen vor komplexen Bedrohungen, einschließlich unbekanntem Schadcode, dateilosen Angriffen und verdächtigen Aktivitäten. Effektives Threat Hunting und forensische Untersuchungen: Kontinuierliche Sammlung von Telemetriedaten ermöglicht schnelle und detaillierte Vorfallsuntersuchungen, selbst wenn kompromittierte Endpunkte unzugänglich sind. Integration mit Threat Intelligence: Nutzung von Bedrohungsinformationen zur Anreicherung von Erkennungen und Unterstützung bei der Untersuchung von Vorfällen. Zentrale Verwaltung: Verwaltung über eine Cloud-basierte Plattform oder eine Offline-Konsole in isolierten Umgebungen, mit Unterstützung für anpassbare Erkennungen und Reaktionen. Vorteile für Ihr Unternehmen Umfassende Transparenz: Vollständiger Überblick über alle Endpunkte und deren Sicherheitsstatus im Unternehmensnetzwerk. Proaktive Bedrohungsabwehr: Identifizierung und Neutralisierung von Bedrohungen, bevor sie Schaden anrichten können. Effiziente Ressourcennutzung: Automatisierte Prozesse reduzieren den manuellen Aufwand und steigern die Effizienz des IT-Sicherheitsteams. Skalierbare Lösung: Anpassbar an die Bedürfnisse von Unternehmen jeder Größe und Branche.212,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Göpel, Ralph: Praxishandbuch VMware vSphere 7Praxishandbuch VMware vSphere 7 , Leitfaden für Installation, Konfiguration und Optimierung - Das etablierte Praxisbuch zur Standardsoftware - Erprobtes Profi-Knowhow für Administrator*innen - Aktuell zur Version 7.0 Sie brauchen praxisrelevante Informationen zur technischen Realisierung einer virtualisierten Infrastruktur mittels vSphere 7? Dann halten Sie mit dem »Praxishandbuch VMware vSphere 7.0« genau das richtige Buch in Ihren Händen. In diesem Handbuch finden Sie komprimiert alles, was Sie über Virtualisierung im Allgemeinen und vSphere 7 im Speziellen wissen müssen - samt unzähligen Tipps und Tricks aus der Praxis, Warnungen und Hinweisen zu angrenzenden Technologien. Schritt für Schritt zur optimalen virtualisierten Umgebung Das Buch gibt Ihnen schnell eine Übersicht über die einzelnen vSphere-Komponenten, deren Konfiguration und Optimierung. Sobald der Hypervisor (ESXi) installiert ist, können die ersten virtuellen Maschinen von Grund auf richtig eingerichtet und optimiert werden. Dann erfahren Sie, wie Sie Ihr Netzwerk am besten konfigurieren müssen und die ESXi Server an gemeinsamen Speicher anbinden. Was die Funktion Hostprofile, der VMware Lifecycle Manager oder der VMware Converter für Sie tun können, fehlt genauso wenig wie der Einsatz von vApps und Templates. Und auch wenn die vSphere-Umgebung steht, bleibt immer etwas zu tun: Backups und Sicherheitsstrategien (am Beispiel von Veeam Backup & Replication), die geschickte Verwaltung der Ressourcen und eine kontinuierliche Optimierung des laufenden Betriebs lassen sich mit den richtigen Werkzeugen und Konzepten besser in die Tat umsetzen. Auch die Kommandozeile und PowerCLI kommen nicht zu kurz. Aktualisierte fünfte Auflage Die fünfte Auflage wurde komplett auf VMware vSphere 7 aktualisiert. Zusätzlich aufgenommen wurden die Neuerungen von vSphere 7, z.B. vSAN, virtuelle Volumes, der HTML5-Client und die neue vSphere Appliance auf Photon Linux Basis. Weiterhin beinhaltet die fünfte Auflage die Themen Upgrade von einer Vorversion, NFS Storage unter Linux erstellen, Alarme, Hostprofile (erweitert), Troubleshooting (erweitert) und eine bestmögliche Netzwerkkonfiguration. , Radlager > Sportfederung , Auflage: 5., akt. Aufl., Erscheinungsjahr: 202205, Produktform: Leinen, Titel der Reihe: Animals##, Autoren: Göpel, Ralph, Auflage: 21005, Auflage/Ausgabe: 5., akt. Aufl, Keyword: SuSE Linux Basis; Web Client; vSAN; vSphere Appliance; virtuelle Volumes, Fachschema: Betriebssystem (EDV)~Operating System~Virtualisierung, Fachkategorie: Betriebssysteme, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Virtualisierung, Thema: Verstehen, Text Sprache: ger, Seitenanzahl: IX, Seitenanzahl: 570, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Dpunkt.Verlag GmbH, Verlag: Dpunkt.Verlag GmbH, Verlag: O'Reilly, Länge: 246, Breite: 172, Höhe: 40, Gewicht: 1173, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger EAN: 9783960090588 9783960090045 9783868991642 9783897216198, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0040, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,49,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
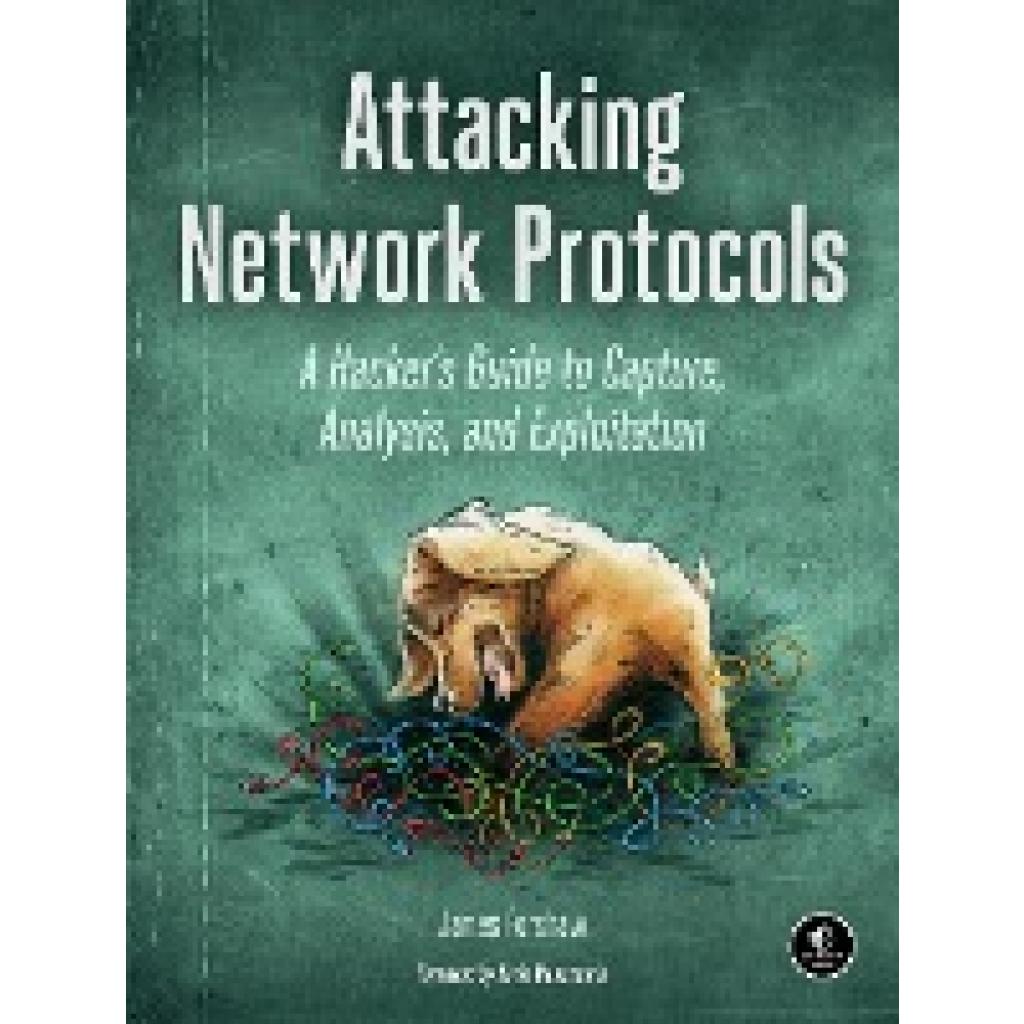
Forshaw, James: Attacking Network ProtocolsAttacking Network Protocols , A Hacker's Guide to Capture, Analysis, and Exploitation , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20171226, Produktform: Kartoniert, Autoren: Forshaw, James, Seitenzahl/Blattzahl: 336, Themenüberschrift: COMPUTERS / Security / Networking, Keyword: computer security;cybersecurity;bugs;networking;debugging;network security;fuzzing;cryptography;penetration testing;IDA Pro;CANAPE;reverse engineering;Wireshark;security;computers;technology;hacking;computer;privacy;hackers;tech;network;cyber security;dark web;cloud computing;computer networking;computer networks;computer books;cyber security books;hacking books;penetration test;business;programming;internet;cyber;true crime;computer science;law;automation;engineering;spiders;data;radiation, Fachschema: Englische Bücher / Naturwissenschaften~Internet / Protokolle, Sicherheit, Technik~Kryptografie~Verschlüsselung~Datensicherheit / Netz~Datenverarbeitung / Datenverschlüsselung, Kryptografie~Kryptologie, Fachkategorie: Kryptografie, Verschlüsselungstechnologie~Netzwerksicherheit~Netzwerkstandards und Netzwerkprotokolle~Kodierungstheorie und Verschlüsselung (Kryptologie), Imprint-Titels: No Starch Press, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Internet, allgemein, Text Sprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Random House LLC US, Verlag: Random House LLC US, Verlag: No Starch Press, Länge: 233, Breite: 177, Höhe: 27, Gewicht: 640, Produktform: Kartoniert, Genre: Importe, Genre: Importe, Herkunftsland: VEREINIGTE STAATEN VON AMERIKA (US), Katalog: LIB_ENBOOK, Katalog: Gesamtkatalog, Katalog: Internationale Lagertitel, Katalog: internationale Titel, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0010, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 174621245,19 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Endpoint Detection and Response OptimumKaspersky Endpoint Detection and Response Optimum: Umfassender Schutz vor modernen Cyberbedrohungen In der heutigen digitalen Landschaft sind Unternehmen zunehmend komplexen und ausgeklügelten Cyberbedrohungen ausgesetzt. Um diesen Herausforderungen effektiv zu begegnen, bietet Kaspersky Endpoint Detection and Response (EDR) Optimum eine leistungsstarke Lösung, die fortschrittliche Erkennung, einfache Untersuchung und automatisierte Reaktion in einer benutzerfreundlichen Plattform vereint. Überblick über Kaspersky EDR Optimum Kaspersky EDR Optimum wurde entwickelt, um Unternehmen dabei zu unterstützen, versteckte Bedrohungen zu identifizieren, zu analysieren und zu neutralisieren. Die Lösung kombiniert fortschrittliche Erkennungstechnologien mit vereinfachten Untersuchungswerkzeugen und automatisierten Reaktionsmechanismen, um einen umfassenden Schutz vor modernen Cyberangriffen zu gewährleisten. Hauptfunktionen von Kaspersky EDR Optimum Fortschrittliche Bedrohungserkennung: Durch den Einsatz von maschinellem Lernen und Verhaltensanalysen werden sowohl bekannte als auch unbekannte Bedrohungen effektiv identifiziert. Vereinfachte Untersuchung: Intuitive Tools ermöglichen eine schnelle Analyse von Sicherheitsvorfällen, um die Ursache und den Umfang eines Angriffs zu bestimmen. Automatisierte Reaktion: Die Lösung bietet automatisierte Gegenmaßnahmen, um Bedrohungen schnell einzudämmen und zu neutralisieren, bevor sie Schaden anrichten können. Integration mit Kaspersky Security Center: Zentrale Verwaltung und Überwachung aller Sicherheitsereignisse über eine einheitliche Konsole. Vorteile für Ihr Unternehmen Umfassender Schutz: Schützt Endpunkte vor einer Vielzahl von Bedrohungen, einschließlich Ransomware, dateiloser Malware und Exploits. Erhöhte Transparenz: Bietet einen klaren Überblick über Sicherheitsereignisse und ermöglicht eine schnelle Reaktion auf Vorfälle. Effiziente Ressourcennutzung: Automatisierte Prozesse reduzieren den manuellen Aufwand und steigern die Effizienz des IT-Sicherheitsteams. Skalierbarkeit: Passt sich flexibel an die Bedürfnisse von Unternehmen jeder Größe an.175,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie kann ich hier das Oxidationsmittel und das Reduktionsmittel sowie die Oxidation und Reduktion bestimmen?
Um das Oxidationsmittel und das Reduktionsmittel zu bestimmen, musst du die Oxidationszahlen der beteiligten Elemente in der Reaktion betrachten. Das Element, dessen Oxidationszahl abnimmt, ist das Reduktionsmittel, da es Elektronen abgibt und reduziert wird. Das Element, dessen Oxidationszahl zunimmt, ist das Oxidationsmittel, da es Elektronen aufnimmt und oxidiert wird. Die Oxidation ist der Verlust von Elektronen, während die Reduktion der Gewinn von Elektronen ist. **
-
Was ist die Oxidationszahl und was ist eine Redoxreaktion?
Die Oxidationszahl ist eine fiktive Ladung, die einem Atom in einer Verbindung zugeordnet wird, um den Grad der Elektronenübertragung in einer chemischen Reaktion zu bestimmen. Eine Redoxreaktion ist eine chemische Reaktion, bei der Elektronenübertragung zwischen den beteiligten Reaktionspartnern stattfindet. Dabei wird ein Stoff oxidiert (gibt Elektronen ab) und ein anderer Stoff reduziert (nimmt Elektronen auf). **
-
Wie kann man ohne Oxidationszahl herausfinden, ob eine Redoxreaktion vorliegt?
Eine Möglichkeit, eine Redoxreaktion zu identifizieren, besteht darin, die Veränderung der Oxidationszahlen der beteiligten Elemente zu beobachten. Wenn ein Element seine Oxidationszahl erhöht, während ein anderes Element seine Oxidationszahl verringert, liegt eine Redoxreaktion vor. Eine andere Möglichkeit besteht darin, die Übertragung von Elektronen zwischen den beteiligten Spezies zu überwachen. Wenn Elektronen von einer Substanz auf eine andere übertragen werden, handelt es sich um eine Redoxreaktion. **
-
Könnten Sie bitte Oxidation, Reduktion und Redoxreaktion erklären?
Oxidation ist der Prozess, bei dem ein Atom, Ion oder Molekül Elektronen verliert. Reduktion ist der Prozess, bei dem ein Atom, Ion oder Molekül Elektronen gewinnt. Eine Redoxreaktion ist eine chemische Reaktion, bei der sowohl eine Oxidation als auch eine Reduktion stattfindet. In einer Redoxreaktion werden Elektronen von einem Stoff zum anderen übertragen. **
Wie kann ich anhand der Oxidationszahl entscheiden, ob es sich um eine Redoxreaktion oder eine Säure-Base-Reaktion handelt?
Die Oxidationszahl kann dir helfen, festzustellen, ob bei einer chemischen Reaktion Elektronen übertragen werden (Redoxreaktion) oder nicht (Säure-Base-Reaktion). In einer Redoxreaktion ändern sich die Oxidationszahlen der beteiligten Elemente, während sie in einer Säure-Base-Reaktion unverändert bleiben. Wenn die Oxidationszahl eines Elements in einem Reaktionsprodukt höher oder niedriger ist als in einem Reaktant, handelt es sich wahrscheinlich um eine Redoxreaktion. **
Was ist die Bedeutung der Oxidationszahl in der chemischen Reaktion?
Die Oxidationszahl gibt an, wie viele Elektronen ein Atom bei der Bildung von Verbindungen abgibt oder aufnimmt. Sie zeigt, ob ein Atom oxidiert oder reduziert wird. Die Oxidationszahl ist wichtig, um den Elektronenfluss in einer chemischen Reaktion zu verstehen und die Reaktionsprodukte vorherzusagen. **
Top-Angebote
Produkte zum Begriff VMware-Network-Detection-and:
-
Kaspersky Endpoint Detection and Response OptimumKaspersky Endpoint Detection and Response Optimum: Umfassender Schutz vor modernen Cyberbedrohungen In der heutigen digitalen Landschaft sind Unternehmen zunehmend komplexen und ausgeklügelten Cyberbedrohungen ausgesetzt. Um diesen Herausforderungen effektiv zu begegnen, bietet Kaspersky Endpoint Detection and Response (EDR) Optimum eine leistungsstarke Lösung, die fortschrittliche Erkennung, einfache Untersuchung und automatisierte Reaktion in einer benutzerfreundlichen Plattform vereint. Überblick über Kaspersky EDR Optimum Kaspersky EDR Optimum wurde entwickelt, um Unternehmen dabei zu unterstützen, versteckte Bedrohungen zu identifizieren, zu analysieren und zu neutralisieren. Die Lösung kombiniert fortschrittliche Erkennungstechnologien mit vereinfachten Untersuchungswerkzeugen und automatisierten Reaktionsmechanismen, um einen umfassenden Schutz vor modernen Cyberangriffen zu gewährleisten. Hauptfunktionen von Kaspersky EDR Optimum Fortschrittliche Bedrohungserkennung: Durch den Einsatz von maschinellem Lernen und Verhaltensanalysen werden sowohl bekannte als auch unbekannte Bedrohungen effektiv identifiziert. Vereinfachte Untersuchung: Intuitive Tools ermöglichen eine schnelle Analyse von Sicherheitsvorfällen, um die Ursache und den Umfang eines Angriffs zu bestimmen. Automatisierte Reaktion: Die Lösung bietet automatisierte Gegenmaßnahmen, um Bedrohungen schnell einzudämmen und zu neutralisieren, bevor sie Schaden anrichten können. Integration mit Kaspersky Security Center: Zentrale Verwaltung und Überwachung aller Sicherheitsereignisse über eine einheitliche Konsole. Vorteile für Ihr Unternehmen Umfassender Schutz: Schützt Endpunkte vor einer Vielzahl von Bedrohungen, einschließlich Ransomware, dateiloser Malware und Exploits. Erhöhte Transparenz: Bietet einen klaren Überblick über Sicherheitsereignisse und ermöglicht eine schnelle Reaktion auf Vorfälle. Effiziente Ressourcennutzung: Automatisierte Prozesse reduzieren den manuellen Aufwand und steigern die Effizienz des IT-Sicherheitsteams. Skalierbarkeit: Passt sich flexibel an die Bedürfnisse von Unternehmen jeder Größe an.270,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Endpoint Detection and Response ExpertKaspersky Endpoint Detection and Response Expert: Umfassender Schutz vor fortschrittlichen Cyberbedrohungen In der heutigen digitalen Landschaft sind Unternehmen zunehmend komplexen und zielgerichteten Cyberangriffen ausgesetzt. Um diesen Herausforderungen effektiv zu begegnen, bietet Kaspersky Endpoint Detection and Response (EDR) Expert eine leistungsstarke Lösung, die fortschrittliche Erkennung, umfassende Transparenz und maßgeschneiderte Reaktionsmöglichkeiten kombiniert. Überblick über Kaspersky EDR Expert Kaspersky EDR Expert wurde entwickelt, um Unternehmen dabei zu unterstützen, komplexe Bedrohungen effizient zu identifizieren, zu priorisieren, zu untersuchen und zu neutralisieren. Die Lösung bietet eine umfassende Übersicht über alle Endpunkte im Unternehmensnetzwerk und ermöglicht dank fortschrittlicher Abwehrfunktionen die Automatisierung von Routineaufgaben. Die wichtigsten Komponenten im Überblick 1. EPP-Anwendungen (Endpoint Protection Platform) Die Kaspersky EPP-Anwendungen, die die Funktionalität von Kaspersky EDR Expert unterstützen, werden auf separaten Geräten innerhalb der IT-Infrastruktur des Unternehmens installiert. Diese Anwendungen überwachen kontinuierlich: Prozesse, die auf den geschützten Geräten ablaufen Geöffnete Netzwerkverbindungen Veränderte oder neu erstellte Dateien Durch diese lückenlose Überwachung wird sichergestellt, dass verdächtige Aktivitäten umgehend erkannt und gestoppt werden können. 2. Zentrale Verwaltung der Netzwerksicherheit Über die Kaspersky Security Center Cloud Console können Administratoren die gesamte Netzwerksicherheit zentral steuern. Folgende Funktionen stehen zur Verfügung: Festlegung und Überwachung von Sicherheitsrichtlinien Überwachung und Analyse von Sicherheitsvorfällen Zentrale Verteilung von Software-Updates und Patches 3. Kaspersky Security Center Network Agent Der Kaspersky Security Center Network Agent stellt die Verbindung zwischen dem Administrationsserver und den Kaspersky-Anwendungen auf den Netzwerkgeräten her. Dadurch können Informationen in Echtzeit übertragen und Sicherheitsmaßnahmen unmittelbar eingeleitet werden. 4. Threat Intelligence Kaspersky EDR Expert nutzt die Infrastruktur des Kaspersky Security Network (KSN) , um auf eine umfangreiche Wissensdatenbank zuzugreifen. Diese enthält Informationen über die Reputation von Dateien, Webressourcen und Software. Die Vorteile: Schnellere Reaktionen auf Bedrohungen Verbesserte Leistung der Schutzkomponenten Reduzierte Anzahl von Fehlalarmen Für Kaspersky EDR Expert kommt das Kaspersky Private Security Network (KPSN) zum Einsatz, das Daten regional speichert und nicht an das öffentliche KSN weitergibt. Hauptfunktionen von Kaspersky EDR Expert Erweiterte Prävention: Basierend auf der vielfach ausgezeichneten Endpoint Protection Platform (EPP) von Kaspersky bietet EDR Expert eine solide Grundlage und verarbeitet die Mehrheit der Warnhinweise automatisch, sodass Analysten sich auf kritische Aufgaben konzentrieren können. Hochentwickelte Erkennung: Mehrstufige Erkennungstechnologien schützen vor komplexen Bedrohungen, einschließlich unbekanntem Schadcode, dateilosen Angriffen und verdächtigen Aktivitäten. Effektives Threat Hunting und forensische Untersuchungen: Kontinuierliche Sammlung von Telemetriedaten ermöglicht schnelle und detaillierte Vorfallsuntersuchungen, selbst wenn kompromittierte Endpunkte unzugänglich sind. Integration mit Threat Intelligence: Nutzung von Bedrohungsinformationen zur Anreicherung von Erkennungen und Unterstützung bei der Untersuchung von Vorfällen. Zentrale Verwaltung: Verwaltung über eine Cloud-basierte Plattform oder eine Offline-Konsole in isolierten Umgebungen, mit Unterstützung für anpassbare Erkennungen und Reaktionen. Vorteile für Ihr Unternehmen Umfassende Transparenz: Vollständiger Überblick über alle Endpunkte und deren Sicherheitsstatus im Unternehmensnetzwerk. Proaktive Bedrohungsabwehr: Identifizierung und Neutralisierung von Bedrohungen, bevor sie Schaden anrichten können. Effiziente Ressourcennutzung: Automatisierte Prozesse reduzieren den manuellen Aufwand und steigern die Effizienz des IT-Sicherheitsteams. Skalierbare Lösung: Anpassbar an die Bedürfnisse von Unternehmen jeder Größe und Branche.212,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Göpel, Ralph: Praxishandbuch VMware vSphere 7Praxishandbuch VMware vSphere 7 , Leitfaden für Installation, Konfiguration und Optimierung - Das etablierte Praxisbuch zur Standardsoftware - Erprobtes Profi-Knowhow für Administrator*innen - Aktuell zur Version 7.0 Sie brauchen praxisrelevante Informationen zur technischen Realisierung einer virtualisierten Infrastruktur mittels vSphere 7? Dann halten Sie mit dem »Praxishandbuch VMware vSphere 7.0« genau das richtige Buch in Ihren Händen. In diesem Handbuch finden Sie komprimiert alles, was Sie über Virtualisierung im Allgemeinen und vSphere 7 im Speziellen wissen müssen - samt unzähligen Tipps und Tricks aus der Praxis, Warnungen und Hinweisen zu angrenzenden Technologien. Schritt für Schritt zur optimalen virtualisierten Umgebung Das Buch gibt Ihnen schnell eine Übersicht über die einzelnen vSphere-Komponenten, deren Konfiguration und Optimierung. Sobald der Hypervisor (ESXi) installiert ist, können die ersten virtuellen Maschinen von Grund auf richtig eingerichtet und optimiert werden. Dann erfahren Sie, wie Sie Ihr Netzwerk am besten konfigurieren müssen und die ESXi Server an gemeinsamen Speicher anbinden. Was die Funktion Hostprofile, der VMware Lifecycle Manager oder der VMware Converter für Sie tun können, fehlt genauso wenig wie der Einsatz von vApps und Templates. Und auch wenn die vSphere-Umgebung steht, bleibt immer etwas zu tun: Backups und Sicherheitsstrategien (am Beispiel von Veeam Backup & Replication), die geschickte Verwaltung der Ressourcen und eine kontinuierliche Optimierung des laufenden Betriebs lassen sich mit den richtigen Werkzeugen und Konzepten besser in die Tat umsetzen. Auch die Kommandozeile und PowerCLI kommen nicht zu kurz. Aktualisierte fünfte Auflage Die fünfte Auflage wurde komplett auf VMware vSphere 7 aktualisiert. Zusätzlich aufgenommen wurden die Neuerungen von vSphere 7, z.B. vSAN, virtuelle Volumes, der HTML5-Client und die neue vSphere Appliance auf Photon Linux Basis. Weiterhin beinhaltet die fünfte Auflage die Themen Upgrade von einer Vorversion, NFS Storage unter Linux erstellen, Alarme, Hostprofile (erweitert), Troubleshooting (erweitert) und eine bestmögliche Netzwerkkonfiguration. , Radlager > Sportfederung , Auflage: 5., akt. Aufl., Erscheinungsjahr: 202205, Produktform: Leinen, Titel der Reihe: Animals##, Autoren: Göpel, Ralph, Auflage: 21005, Auflage/Ausgabe: 5., akt. Aufl, Keyword: SuSE Linux Basis; Web Client; vSAN; vSphere Appliance; virtuelle Volumes, Fachschema: Betriebssystem (EDV)~Operating System~Virtualisierung, Fachkategorie: Betriebssysteme, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Virtualisierung, Thema: Verstehen, Text Sprache: ger, Seitenanzahl: IX, Seitenanzahl: 570, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Dpunkt.Verlag GmbH, Verlag: Dpunkt.Verlag GmbH, Verlag: O'Reilly, Länge: 246, Breite: 172, Höhe: 40, Gewicht: 1173, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger EAN: 9783960090588 9783960090045 9783868991642 9783897216198, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0040, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,49,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist eine Oxidation, Reduktion, Oxidationsmittel und Reduktionsmittel?
Eine Oxidation ist eine chemische Reaktion, bei der ein Stoff Elektronen abgibt und somit oxidiert wird. Eine Reduktion hingegen ist eine Reaktion, bei der ein Stoff Elektronen aufnimmt und somit reduziert wird. Ein Oxidationsmittel ist eine Substanz, die Elektronen aufnimmt und somit andere Stoffe oxidiert. Ein Reduktionsmittel hingegen ist eine Substanz, die Elektronen abgibt und somit andere Stoffe reduziert. **
-
Warum sind die VMware Network Adapter vmnet1 und vmnet8 an meinem Laptop begrenzt?
Die VMware Network Adapter vmnet1 und vmnet8 sind standardmäßig auf eine begrenzte Bandbreite eingestellt, um die Netzwerkressourcen des Host-Laptops nicht zu überlasten. Diese Begrenzung stellt sicher, dass andere Netzwerkanwendungen auf dem Host-Laptop weiterhin reibungslos funktionieren können, während VMware verwendet wird. Wenn du eine höhere Bandbreite für die virtuellen Maschinen benötigst, kannst du die Einstellungen in VMware ändern, um die Begrenzung zu erhöhen. **
-
Wie kann ich hier das Oxidationsmittel und das Reduktionsmittel sowie die Oxidation und Reduktion bestimmen?
Um das Oxidationsmittel und das Reduktionsmittel zu bestimmen, musst du die Oxidationszahlen der beteiligten Elemente in der Reaktion betrachten. Das Element, dessen Oxidationszahl abnimmt, ist das Reduktionsmittel, da es Elektronen abgibt und reduziert wird. Das Element, dessen Oxidationszahl zunimmt, ist das Oxidationsmittel, da es Elektronen aufnimmt und oxidiert wird. Die Oxidation ist der Verlust von Elektronen, während die Reduktion der Gewinn von Elektronen ist. **
-
Was ist die Oxidationszahl und was ist eine Redoxreaktion?
Die Oxidationszahl ist eine fiktive Ladung, die einem Atom in einer Verbindung zugeordnet wird, um den Grad der Elektronenübertragung in einer chemischen Reaktion zu bestimmen. Eine Redoxreaktion ist eine chemische Reaktion, bei der Elektronenübertragung zwischen den beteiligten Reaktionspartnern stattfindet. Dabei wird ein Stoff oxidiert (gibt Elektronen ab) und ein anderer Stoff reduziert (nimmt Elektronen auf). **
Ähnliche Suchbegriffe für VMware-Network-Detection-and
-
Forshaw, James: Attacking Network ProtocolsAttacking Network Protocols , A Hacker's Guide to Capture, Analysis, and Exploitation , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20171226, Produktform: Kartoniert, Autoren: Forshaw, James, Seitenzahl/Blattzahl: 336, Themenüberschrift: COMPUTERS / Security / Networking, Keyword: computer security;cybersecurity;bugs;networking;debugging;network security;fuzzing;cryptography;penetration testing;IDA Pro;CANAPE;reverse engineering;Wireshark;security;computers;technology;hacking;computer;privacy;hackers;tech;network;cyber security;dark web;cloud computing;computer networking;computer networks;computer books;cyber security books;hacking books;penetration test;business;programming;internet;cyber;true crime;computer science;law;automation;engineering;spiders;data;radiation, Fachschema: Englische Bücher / Naturwissenschaften~Internet / Protokolle, Sicherheit, Technik~Kryptografie~Verschlüsselung~Datensicherheit / Netz~Datenverarbeitung / Datenverschlüsselung, Kryptografie~Kryptologie, Fachkategorie: Kryptografie, Verschlüsselungstechnologie~Netzwerksicherheit~Netzwerkstandards und Netzwerkprotokolle~Kodierungstheorie und Verschlüsselung (Kryptologie), Imprint-Titels: No Starch Press, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Internet, allgemein, Text Sprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Random House LLC US, Verlag: Random House LLC US, Verlag: No Starch Press, Länge: 233, Breite: 177, Höhe: 27, Gewicht: 640, Produktform: Kartoniert, Genre: Importe, Genre: Importe, Herkunftsland: VEREINIGTE STAATEN VON AMERIKA (US), Katalog: LIB_ENBOOK, Katalog: Gesamtkatalog, Katalog: Internationale Lagertitel, Katalog: internationale Titel, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0010, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 174621245,19 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Endpoint Detection and Response OptimumKaspersky Endpoint Detection and Response Optimum: Umfassender Schutz vor modernen Cyberbedrohungen In der heutigen digitalen Landschaft sind Unternehmen zunehmend komplexen und ausgeklügelten Cyberbedrohungen ausgesetzt. Um diesen Herausforderungen effektiv zu begegnen, bietet Kaspersky Endpoint Detection and Response (EDR) Optimum eine leistungsstarke Lösung, die fortschrittliche Erkennung, einfache Untersuchung und automatisierte Reaktion in einer benutzerfreundlichen Plattform vereint. Überblick über Kaspersky EDR Optimum Kaspersky EDR Optimum wurde entwickelt, um Unternehmen dabei zu unterstützen, versteckte Bedrohungen zu identifizieren, zu analysieren und zu neutralisieren. Die Lösung kombiniert fortschrittliche Erkennungstechnologien mit vereinfachten Untersuchungswerkzeugen und automatisierten Reaktionsmechanismen, um einen umfassenden Schutz vor modernen Cyberangriffen zu gewährleisten. Hauptfunktionen von Kaspersky EDR Optimum Fortschrittliche Bedrohungserkennung: Durch den Einsatz von maschinellem Lernen und Verhaltensanalysen werden sowohl bekannte als auch unbekannte Bedrohungen effektiv identifiziert. Vereinfachte Untersuchung: Intuitive Tools ermöglichen eine schnelle Analyse von Sicherheitsvorfällen, um die Ursache und den Umfang eines Angriffs zu bestimmen. Automatisierte Reaktion: Die Lösung bietet automatisierte Gegenmaßnahmen, um Bedrohungen schnell einzudämmen und zu neutralisieren, bevor sie Schaden anrichten können. Integration mit Kaspersky Security Center: Zentrale Verwaltung und Überwachung aller Sicherheitsereignisse über eine einheitliche Konsole. Vorteile für Ihr Unternehmen Umfassender Schutz: Schützt Endpunkte vor einer Vielzahl von Bedrohungen, einschließlich Ransomware, dateiloser Malware und Exploits. Erhöhte Transparenz: Bietet einen klaren Überblick über Sicherheitsereignisse und ermöglicht eine schnelle Reaktion auf Vorfälle. Effiziente Ressourcennutzung: Automatisierte Prozesse reduzieren den manuellen Aufwand und steigern die Effizienz des IT-Sicherheitsteams. Skalierbarkeit: Passt sich flexibel an die Bedürfnisse von Unternehmen jeder Größe an.175,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Endpoint Detection and Response OptimumKaspersky Endpoint Detection and Response Optimum: Umfassender Schutz vor modernen Cyberbedrohungen In der heutigen digitalen Landschaft sind Unternehmen zunehmend komplexen und ausgeklügelten Cyberbedrohungen ausgesetzt. Um diesen Herausforderungen effektiv zu begegnen, bietet Kaspersky Endpoint Detection and Response (EDR) Optimum eine leistungsstarke Lösung, die fortschrittliche Erkennung, einfache Untersuchung und automatisierte Reaktion in einer benutzerfreundlichen Plattform vereint. Überblick über Kaspersky EDR Optimum Kaspersky EDR Optimum wurde entwickelt, um Unternehmen dabei zu unterstützen, versteckte Bedrohungen zu identifizieren, zu analysieren und zu neutralisieren. Die Lösung kombiniert fortschrittliche Erkennungstechnologien mit vereinfachten Untersuchungswerkzeugen und automatisierten Reaktionsmechanismen, um einen umfassenden Schutz vor modernen Cyberangriffen zu gewährleisten. Hauptfunktionen von Kaspersky EDR Optimum Fortschrittliche Bedrohungserkennung: Durch den Einsatz von maschinellem Lernen und Verhaltensanalysen werden sowohl bekannte als auch unbekannte Bedrohungen effektiv identifiziert. Vereinfachte Untersuchung: Intuitive Tools ermöglichen eine schnelle Analyse von Sicherheitsvorfällen, um die Ursache und den Umfang eines Angriffs zu bestimmen. Automatisierte Reaktion: Die Lösung bietet automatisierte Gegenmaßnahmen, um Bedrohungen schnell einzudämmen und zu neutralisieren, bevor sie Schaden anrichten können. Integration mit Kaspersky Security Center: Zentrale Verwaltung und Überwachung aller Sicherheitsereignisse über eine einheitliche Konsole. Vorteile für Ihr Unternehmen Umfassender Schutz: Schützt Endpunkte vor einer Vielzahl von Bedrohungen, einschließlich Ransomware, dateiloser Malware und Exploits. Erhöhte Transparenz: Bietet einen klaren Überblick über Sicherheitsereignisse und ermöglicht eine schnelle Reaktion auf Vorfälle. Effiziente Ressourcennutzung: Automatisierte Prozesse reduzieren den manuellen Aufwand und steigern die Effizienz des IT-Sicherheitsteams. Skalierbarkeit: Passt sich flexibel an die Bedürfnisse von Unternehmen jeder Größe an.67,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Endpoint Detection and Response OptimumKaspersky Endpoint Detection and Response Optimum: Umfassender Schutz vor modernen Cyberbedrohungen In der heutigen digitalen Landschaft sind Unternehmen zunehmend komplexen und ausgeklügelten Cyberbedrohungen ausgesetzt. Um diesen Herausforderungen effektiv zu begegnen, bietet Kaspersky Endpoint Detection and Response (EDR) Optimum eine leistungsstarke Lösung, die fortschrittliche Erkennung, einfache Untersuchung und automatisierte Reaktion in einer benutzerfreundlichen Plattform vereint. Überblick über Kaspersky EDR Optimum Kaspersky EDR Optimum wurde entwickelt, um Unternehmen dabei zu unterstützen, versteckte Bedrohungen zu identifizieren, zu analysieren und zu neutralisieren. Die Lösung kombiniert fortschrittliche Erkennungstechnologien mit vereinfachten Untersuchungswerkzeugen und automatisierten Reaktionsmechanismen, um einen umfassenden Schutz vor modernen Cyberangriffen zu gewährleisten. Hauptfunktionen von Kaspersky EDR Optimum Fortschrittliche Bedrohungserkennung: Durch den Einsatz von maschinellem Lernen und Verhaltensanalysen werden sowohl bekannte als auch unbekannte Bedrohungen effektiv identifiziert. Vereinfachte Untersuchung: Intuitive Tools ermöglichen eine schnelle Analyse von Sicherheitsvorfällen, um die Ursache und den Umfang eines Angriffs zu bestimmen. Automatisierte Reaktion: Die Lösung bietet automatisierte Gegenmaßnahmen, um Bedrohungen schnell einzudämmen und zu neutralisieren, bevor sie Schaden anrichten können. Integration mit Kaspersky Security Center: Zentrale Verwaltung und Überwachung aller Sicherheitsereignisse über eine einheitliche Konsole. Vorteile für Ihr Unternehmen Umfassender Schutz: Schützt Endpunkte vor einer Vielzahl von Bedrohungen, einschließlich Ransomware, dateiloser Malware und Exploits. Erhöhte Transparenz: Bietet einen klaren Überblick über Sicherheitsereignisse und ermöglicht eine schnelle Reaktion auf Vorfälle. Effiziente Ressourcennutzung: Automatisierte Prozesse reduzieren den manuellen Aufwand und steigern die Effizienz des IT-Sicherheitsteams. Skalierbarkeit: Passt sich flexibel an die Bedürfnisse von Unternehmen jeder Größe an.171,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann man ohne Oxidationszahl herausfinden, ob eine Redoxreaktion vorliegt?
Eine Möglichkeit, eine Redoxreaktion zu identifizieren, besteht darin, die Veränderung der Oxidationszahlen der beteiligten Elemente zu beobachten. Wenn ein Element seine Oxidationszahl erhöht, während ein anderes Element seine Oxidationszahl verringert, liegt eine Redoxreaktion vor. Eine andere Möglichkeit besteht darin, die Übertragung von Elektronen zwischen den beteiligten Spezies zu überwachen. Wenn Elektronen von einer Substanz auf eine andere übertragen werden, handelt es sich um eine Redoxreaktion. **
-
Könnten Sie bitte Oxidation, Reduktion und Redoxreaktion erklären?
Oxidation ist der Prozess, bei dem ein Atom, Ion oder Molekül Elektronen verliert. Reduktion ist der Prozess, bei dem ein Atom, Ion oder Molekül Elektronen gewinnt. Eine Redoxreaktion ist eine chemische Reaktion, bei der sowohl eine Oxidation als auch eine Reduktion stattfindet. In einer Redoxreaktion werden Elektronen von einem Stoff zum anderen übertragen. **
-
Wie kann ich anhand der Oxidationszahl entscheiden, ob es sich um eine Redoxreaktion oder eine Säure-Base-Reaktion handelt?
Die Oxidationszahl kann dir helfen, festzustellen, ob bei einer chemischen Reaktion Elektronen übertragen werden (Redoxreaktion) oder nicht (Säure-Base-Reaktion). In einer Redoxreaktion ändern sich die Oxidationszahlen der beteiligten Elemente, während sie in einer Säure-Base-Reaktion unverändert bleiben. Wenn die Oxidationszahl eines Elements in einem Reaktionsprodukt höher oder niedriger ist als in einem Reaktant, handelt es sich wahrscheinlich um eine Redoxreaktion. **
-
Was ist die Bedeutung der Oxidationszahl in der chemischen Reaktion?
Die Oxidationszahl gibt an, wie viele Elektronen ein Atom bei der Bildung von Verbindungen abgibt oder aufnimmt. Sie zeigt, ob ein Atom oxidiert oder reduziert wird. Die Oxidationszahl ist wichtig, um den Elektronenfluss in einer chemischen Reaktion zu verstehen und die Reaktionsprodukte vorherzusagen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.